

SSO / SCIM
Video zur Funktion
Für wen ist das gedacht?
- Für Unternehmen, die die Authentifizierung industrialisieren und nur ein Passwort für alle ihre Anwendungen haben möchten.
- Für Sicherheits- und IT-Administratoren, die Zugriffe und den Lebenszyklus der Konten verwalten.
Berechtigungen und Lizenzen
- Erfordert das Add-on Governance, das in jedem Plan aktiviert werden kann.
- Seite für Personen reserviert, die die Unternehmenseinstellungen ändern dürfen.
- SCIM ist derzeit nur für Microsoft Entra verfügbar.
- Der Identitätsanbieter muss auf IT-Seite bereitstehen, bevor Sie beginnen.
Anleitung
Prüfen, ob das Add-on Governance aktiv ist
SSO und SCIM gehören zum Add-on Governance. Bestätigen Sie, dass es in Ihrem Abonnement aktiv ist, bevor Sie beginnen.
Die Seite öffnen
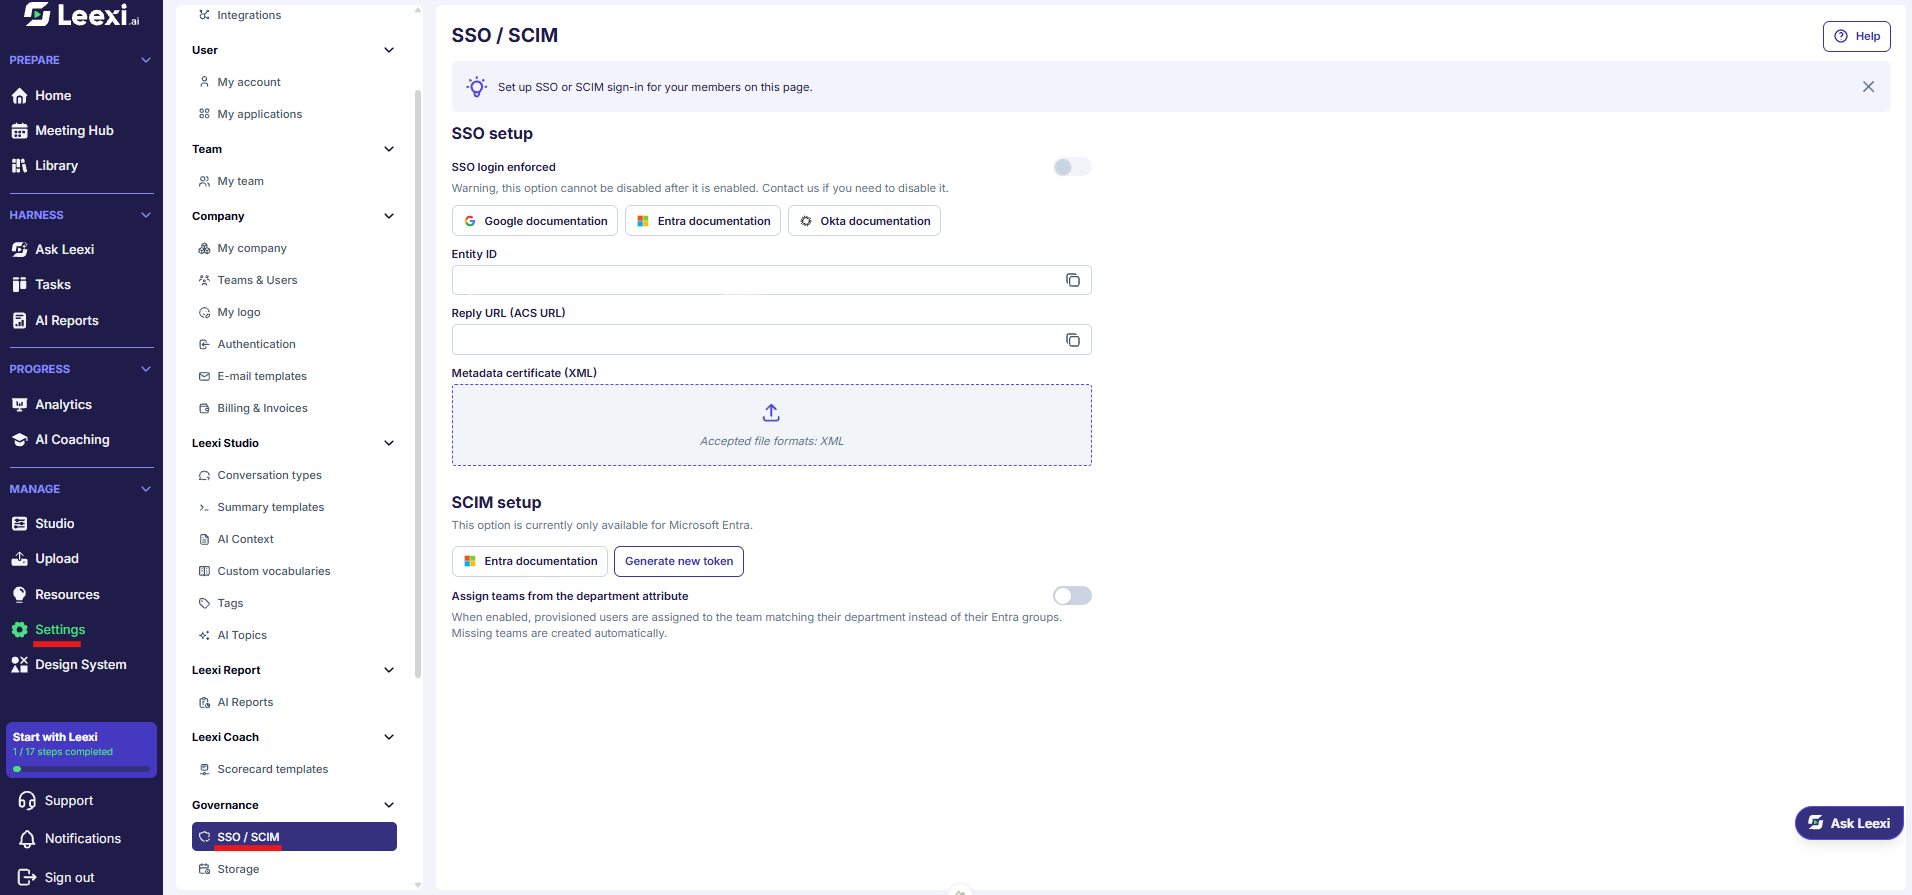
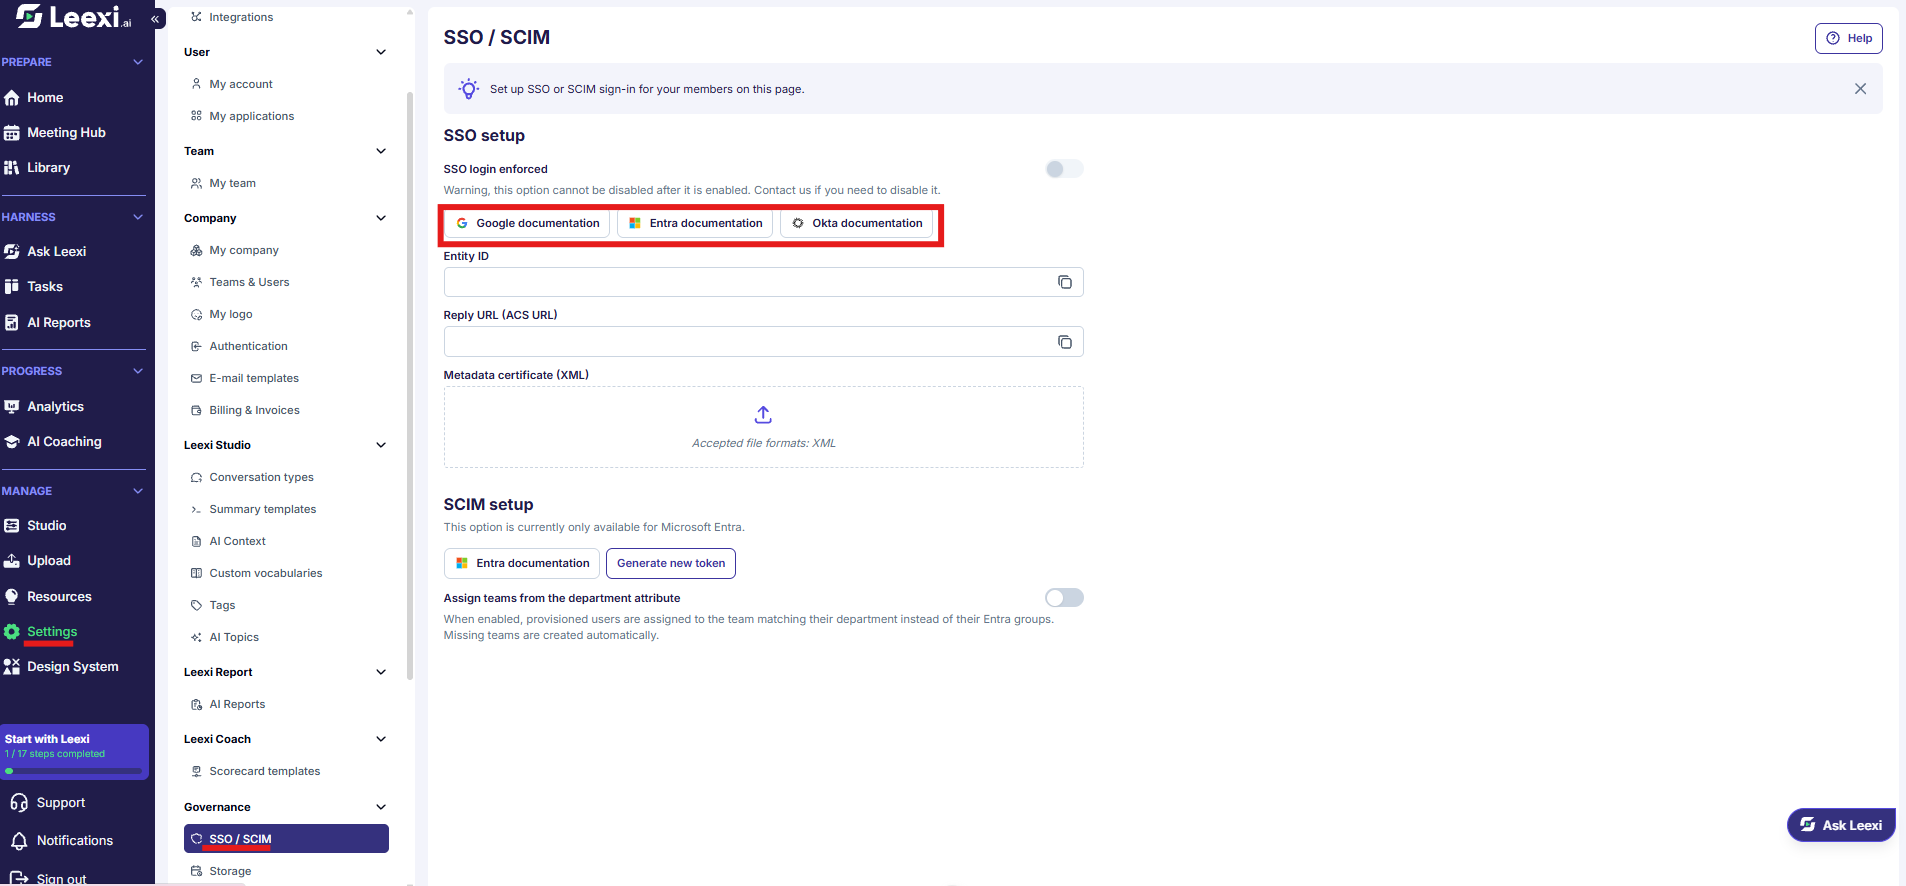
Gehen Sie zu Einstellungen > Governance > SSO / SCIM.
Läuft Ihr Abonnement über einen Reseller, weist die Seite darauf hin, dass die SSO-Konfiguration von Ihrem Anbieter verwaltet wird und hier nicht änderbar ist.
Die Identitätsangaben eintragen
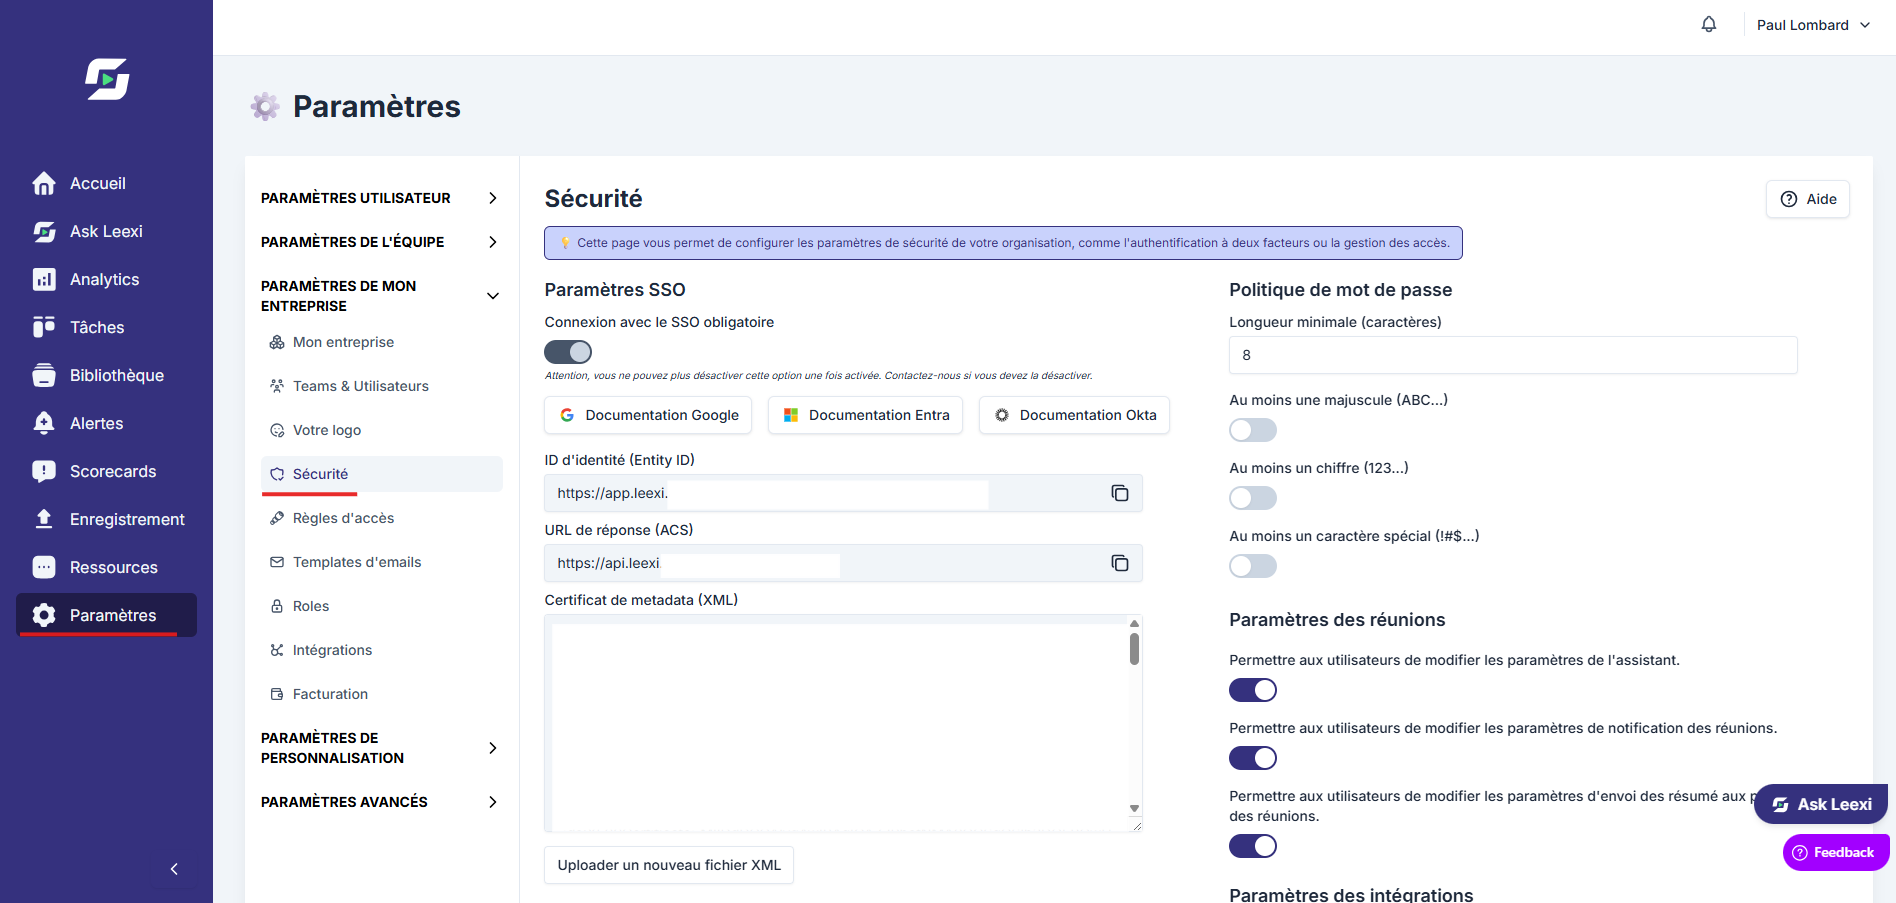
Der Block SSO-Einrichtung liefert Ihnen die beiden Werte, die Sie bei Ihrem Identitätsanbieter angeben müssen — die Antwort-URL (ACS-URL) und die Entitäts-ID — und erwartet dafür das bei diesem Anbieter exportierte Metadaten-Zertifikat (XML). Nur das XML-Format wird akzeptiert.
Um eine bestehende Konfiguration zu ersetzen, verwenden Sie Neue XML-Datei hochladen.
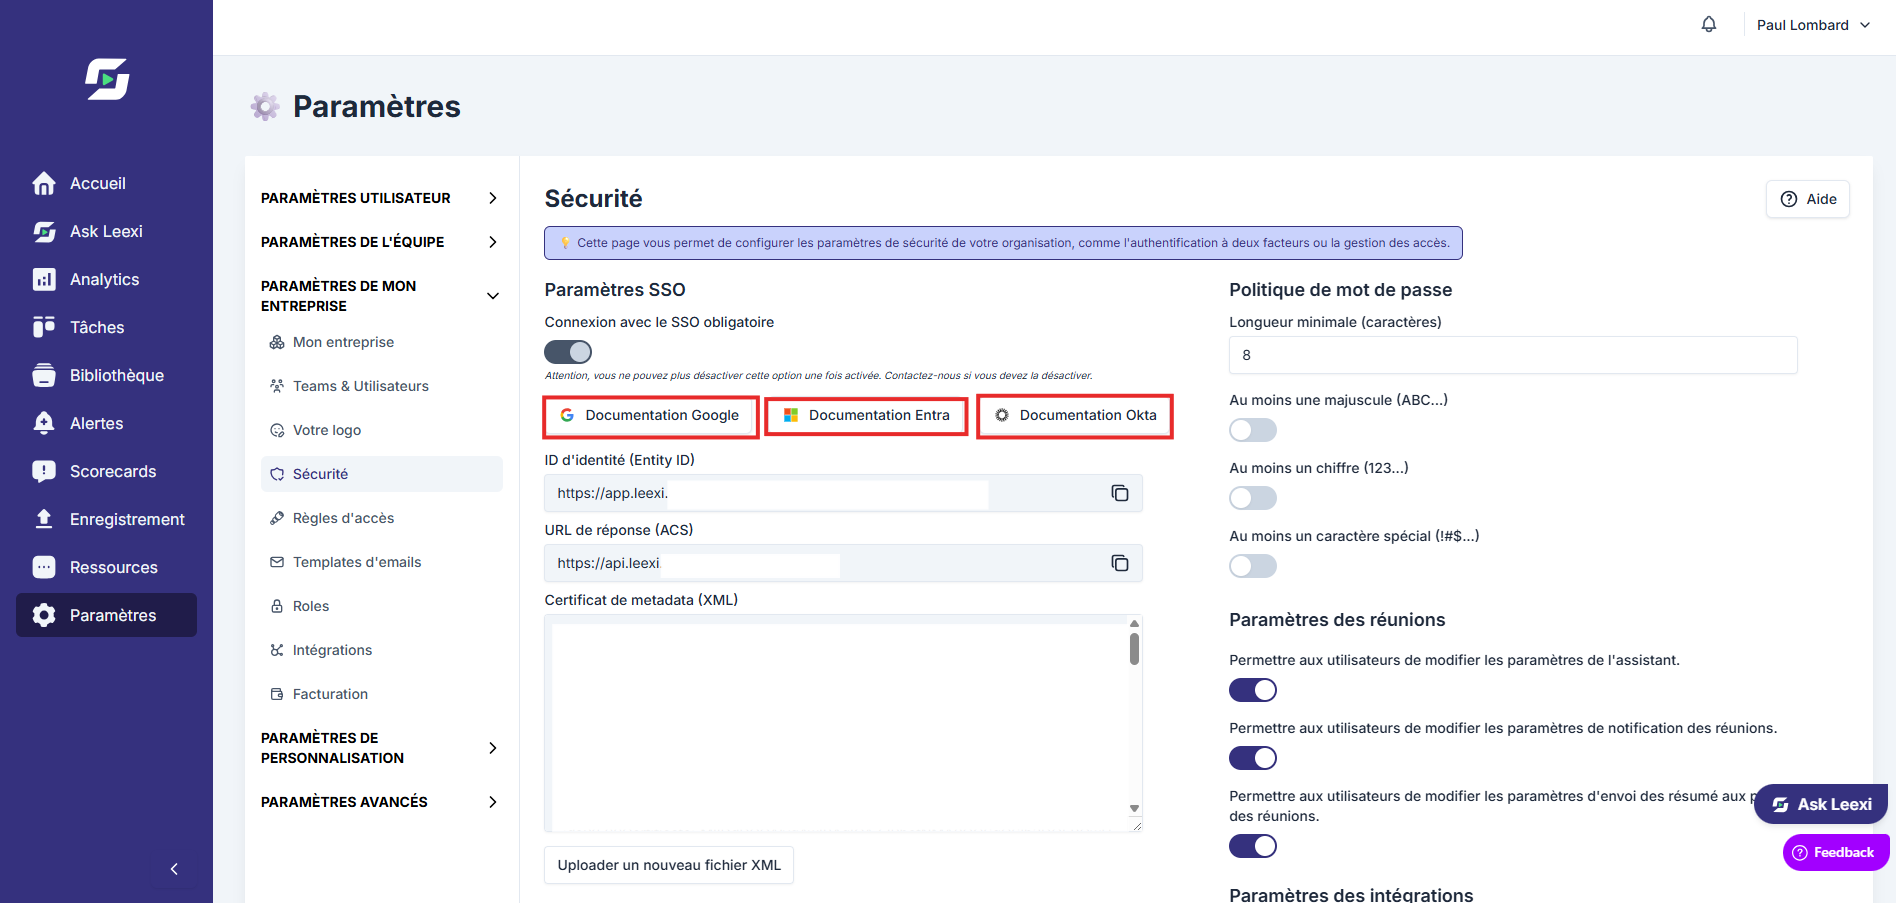
Hinter den Dokumentationslinks finden Sie alle Schritte, die für Ihren Anbieter gelten:
Mit begrenztem Umfang testen
Prüfen Sie die Anmeldung an einigen Konten, bevor Sie weitergehen.
SSO verpflichtend machen
Die Einstellung SSO-Anmeldung erzwungen entfernt die Anmeldung mit Passwort für das gesamte Unternehmen.
Diese Option kann von Ihnen nach der Aktivierung nicht mehr deaktiviert werden: Wenden Sie sich an Leexi, wenn Sie sie zurücknehmen müssen. Sie macht außerdem die Passwortrichtlinie und die Zwei-Faktor-Authentifizierung der Seite Authentifizierung wirkungslos, da diese dann an Ihren Identitätsanbieter delegiert werden.
Konten mit SCIM provisionieren
Der Block SCIM-Einrichtung erzeugt das SCIM-Token, das Sie in Entra angeben müssen. Das Token wird nur einmal angezeigt, bei seiner Erstellung: Bewahren Sie es an einem sicheren Ort auf.
Ein neues Token zu erzeugen macht das vorherige unmittelbar ungültig — es muss dann in Entra aktualisiert werden. Das Löschen eines Tokens ist nicht umkehrbar.
Die Option Teams anhand des Attributs Abteilung zuweisen ordnet jeden provisionierten Benutzer dem Team seiner Abteilung zu, anstatt seinen Entra-Gruppen. Fehlende Teams werden automatisch erstellt.
Weiterführende Informationen
- SSO erleichtert Rollouts bei Großkunden und Compliance-Richtlinien.
- Es wirkt mit Ihren bestehenden Leexi-Rollen zusammen: Es ersetzt sie nicht.
- SCIM verhindert verwaiste Konten: Ein im Verzeichnis bearbeiteter Austritt deaktiviert das entsprechende Leexi-Konto.
- Integrationen mit Google, Microsoft oder anderen Anbietern sollten mit Ihrem IT-Team abgestimmt werden.
Häufige Fragen
Wichtige Hinweise
- Eine falsche Konfiguration kann den Zugriff Ihrer Benutzer blockieren.
- Testen Sie immer mit einer kleinen Gruppe, bevor Sie SSO verpflichtend machen — der Vorgang ist ohne Eingreifen von Leexi nicht umkehrbar.
- Halten Sie Administratoren bereit, die während der Übergangsphase auf das System zugreifen können.
- Ein neu erzeugtes SCIM-Token unterbricht die Provisionierung, bis es in Entra aktualisiert ist.