

Allgemeine Einstellungen
Authentifizierung
Zwei-Faktor-Authentifizierung erzwingen und die Passwortrichtlinie des Unternehmens festlegen.
Definition: Die Seite Authentifizierung bündelt, wie die Mitglieder Ihres Unternehmens ihre Identität nachweisen: die Zwei-Faktor-Authentifizierung und die geforderte Komplexität der Passwörter lokaler Konten.
Video zur Funktion
Derzeit ist kein Video verfügbar.
Für wen ist das gedacht?
- Für Administratoren, die für die Zugriffsrichtlinie der Konten verantwortlich sind.
- Für IT- und Sicherheitsteams, die Leexi auf ihre internen Anforderungen abstimmen müssen.
Berechtigungen und Lizenzen
- Seite für Personen reserviert, die die Unternehmenseinstellungen ändern dürfen.
- Die Einstellungen gelten für das gesamte Unternehmen, ohne Ausnahme pro Team oder pro Benutzer.
Anleitung
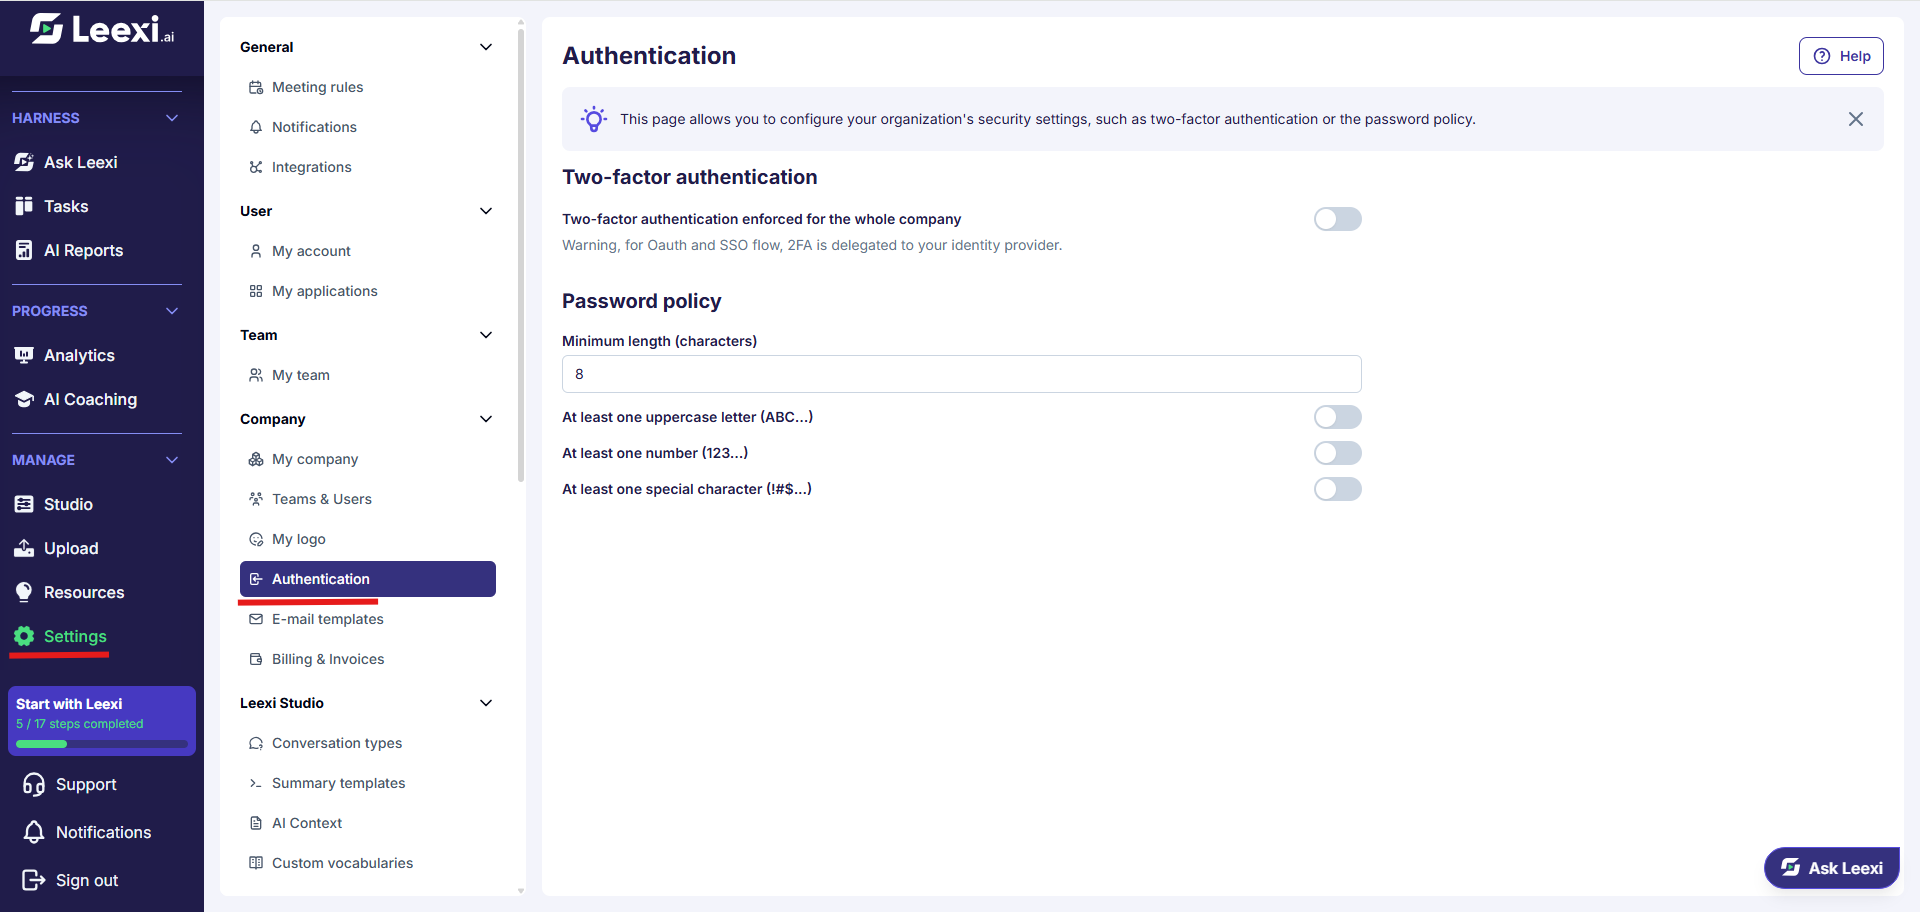
Die Seite öffnen
Gehen Sie zu Einstellungen > Unternehmen > Authentifizierung.
Zwei-Faktor-Authentifizierung erzwingen
Die Einstellung Zwei-Faktor-Authentifizierung für das gesamte Unternehmen erzwungen verlangt bei jeder Anmeldung mit Passwort einen zweiten Faktor.
Zwei Punkte, die Sie vor der Aktivierung kennen sollten:
- Die Option kann von Ihnen nach der Aktivierung nicht mehr deaktiviert werden: Wenden Sie sich an Leexi, wenn Sie sie zurücknehmen müssen.
- Bei OAuth-Anmeldungen (Google, Microsoft) und SSO wird der zweite Faktor an Ihren Identitätsanbieter delegiert: Dort muss er erzwungen werden.
Ist die Anmeldung per SSO für Ihr Unternehmen bereits verpflichtend, ist diese Einstellung ausgegraut — der Identitätsanbieter verwaltet dann die gesamte Authentifizierung.
Die Passwortrichtlinie festlegen
Der zweite Block legt fest, was ein lokales Passwort enthalten muss:
- Mindestlänge (Zeichen): zwischen 8 und 64.
- Mindestens ein Großbuchstabe (ABC...)
- Mindestens eine Zahl (123...)
- Mindestens ein Sonderzeichen (!#$...)
Jede Anforderung gilt ab dem Speichern, sowohl beim Erstellen als auch beim Erneuern eines Passworts.
Mit den benachbarten Seiten ergänzen
Die Authentifizierung deckt nur die Anmeldung ab. Um weiterzugehen:
- SSO / SCIM, um Anmeldung und Provisionierung an Ihren Identitätsanbieter zu delegieren.
- Berechtigungen, um festzulegen, was Mitglieder selbst ändern dürfen.
- Rollen und Zugriffsregeln, um festzulegen, was jede Person nach der Anmeldung sieht.
Weiterführende Informationen
- SSO zu erzwingen macht die lokale Passwortrichtlinie für die betroffenen Konten wirkungslos.
- Die Zwei-Faktor-Authentifizierung schützt die Anmeldung, nicht die Sichtbarkeit der Anrufe: Dafür sind die Zugriffsregeln zuständig.
- Eine verschärfte Passwortrichtlinie gilt ab der nächsten Passwortänderung; sie erzwingt kein sofortiges Zurücksetzen.
Häufige Fragen
Nicht über die Oberfläche. Wenden Sie sich an Leexi unter support@leexi.ai, wenn Sie sie entfernen lassen möchten.
Nein. Bei OAuth und SSO wird der zweite Faktor von Ihrem Identitätsanbieter verwaltet.
Diese Einstellungen waren Teil der früheren Seite Sicherheit, die nun in Authentifizierung, SSO / SCIM, Speicherung und Berechtigungen aufgeteilt ist.
Wichtige Hinweise
- Aktivieren Sie die Zwei-Faktor-Authentifizierung bewusst: Der Vorgang ist ohne Eingreifen von Leexi nicht umkehrbar.
- Eine sehr hohe Mindestlänge in Kombination mit allen Zeichenanforderungen vervielfacht die Anfragen zum Zurücksetzen.
- Prüfen Sie, ob Ihre Administratoren über einen funktionierenden zweiten Faktor verfügen, bevor Sie die Pflicht allgemein einführen.