

Paramètres généraux
Authentification
Imposer l'authentification à deux facteurs et fixer la politique de mot de passe de l'entreprise.
Définition : La page Authentification regroupe la façon dont les membres de votre entreprise prouvent leur identité : l'authentification à deux facteurs et le niveau de complexité exigé pour les mots de passe des comptes locaux.
Vidéo de la fonctionnalité
Aucune vidéo n'est disponible pour le moment.
À qui est-ce adressé ?
- Aux administrateurs responsables de la politique d'accès aux comptes.
- Aux équipes IT et sécurité qui doivent aligner Leexi sur leurs exigences internes.
Permissions et licences
- Page réservée aux personnes autorisées à modifier les réglages de l'entreprise.
- Les réglages s'appliquent à toute l'entreprise, sans exception par équipe ou par utilisateur.
Guide d'utilisation
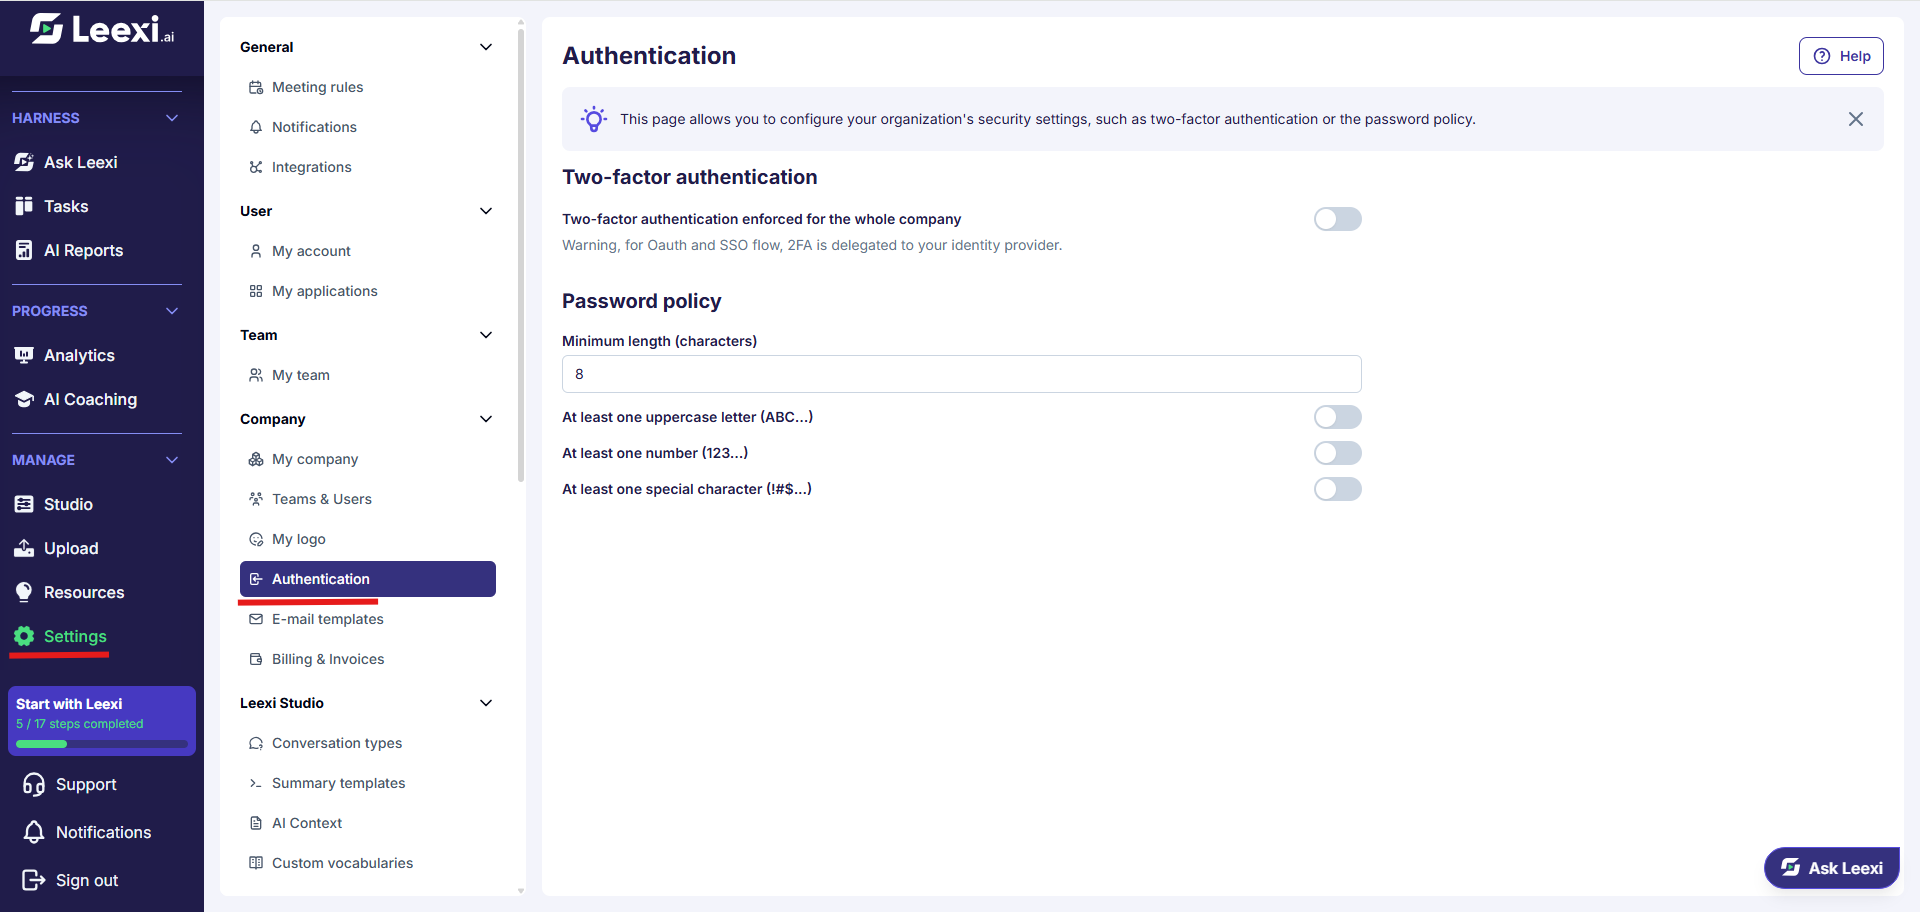
Ouvrir la page
Accédez à Paramètres > Entreprise > Authentification.
Imposer l'authentification à deux facteurs
Le réglage Authentification à deux facteurs obligatoire pour toute l'entreprise exige un second facteur à chaque connexion par mot de passe.
Deux points à connaître avant de l'activer :
- L'option ne peut plus être désactivée par vos soins une fois activée : contactez Leexi si vous devez revenir en arrière.
- Pour les connexions OAuth (Google, Microsoft) et SSO, le second facteur est délégué à votre fournisseur d'identité : c'est chez lui qu'il faut l'imposer.
Si la connexion par SSO est déjà obligatoire pour votre entreprise, ce réglage est grisé — le fournisseur d'identité gère alors l'ensemble de l'authentification.
Fixer la politique de mot de passe
Le second bloc définit ce qu'un mot de passe local doit contenir :
- Longueur minimale (caractères) : entre 8 et 64.
- Au moins une majuscule (ABC...)
- Au moins un chiffre (123...)
- Au moins un caractère spécial (!#$...)
Chaque exigence s'applique dès l'enregistrement, à la création d'un mot de passe comme à son renouvellement.
Compléter avec les pages voisines
L'authentification ne couvre que la connexion. Pour aller plus loin :
- SSO / SCIM pour déléguer la connexion et le provisionnement à votre fournisseur d'identité.
- Autorisations pour cadrer ce que les membres peuvent modifier eux-mêmes.
- Rôles et Règles d'accès pour cadrer ce que chacun voit une fois connecté.
Pour aller plus loin
- Imposer le SSO rend la politique de mot de passe locale sans objet pour les comptes concernés.
- L'authentification à deux facteurs protège la connexion, pas la visibilité des appels : c'est le rôle des règles d'accès.
- Un durcissement de la politique de mot de passe s'applique au prochain changement de mot de passe, il ne force pas une réinitialisation immédiate.
Questions récurrentes
Non, pas depuis l'interface. Contactez Leexi à support@leexi.ai si vous devez la retirer.
Non. Pour OAuth et SSO, le second facteur est géré par votre fournisseur d'identité.
Ces réglages faisaient partie de l'ancienne page Sécurité, désormais découpée en Authentification, SSO / SCIM, Stockage et Autorisations.
Points de vigilance
- Activez l'authentification à deux facteurs en connaissance de cause : l'opération est irréversible sans l'intervention de Leexi.
- Une longueur minimale très élevée combinée à toutes les exigences de caractères multiplie les demandes de réinitialisation.
- Vérifiez que vos administrateurs disposent bien d'un second facteur fonctionnel avant de généraliser l'obligation.