

Rôles et sécurité
Sécurité des données
Comprendre les principaux réglages de sécurité disponibles dans Leexi pour protéger l'accès aux appels et aux comptes.
Définition : La sécurité dans Leexi repose sur plusieurs couches : authentification, règles d'accès, partage des appels et paramètres d'entreprise adaptés à votre niveau d'exigence.
Vidéo de la fonctionnalité
Aucune vidéo n'est disponible pour le moment.
À qui est-ce adressé ?
- Aux administrateurs qui structurent l'accès aux données.
- Aux entreprises qui doivent cadrer strictement le partage des appels et des contenus IA.
Permissions et licences
- Le SSO obligatoire nécessite l'add-on Governance, activable sur n'importe quel plan.
- Les règles d'accès sont disponibles à partir du plan AI Meeting.
- Les réglages de sécurité demandent des permissions d'administration adaptées selon la page concernée.
Guide d'utilisation
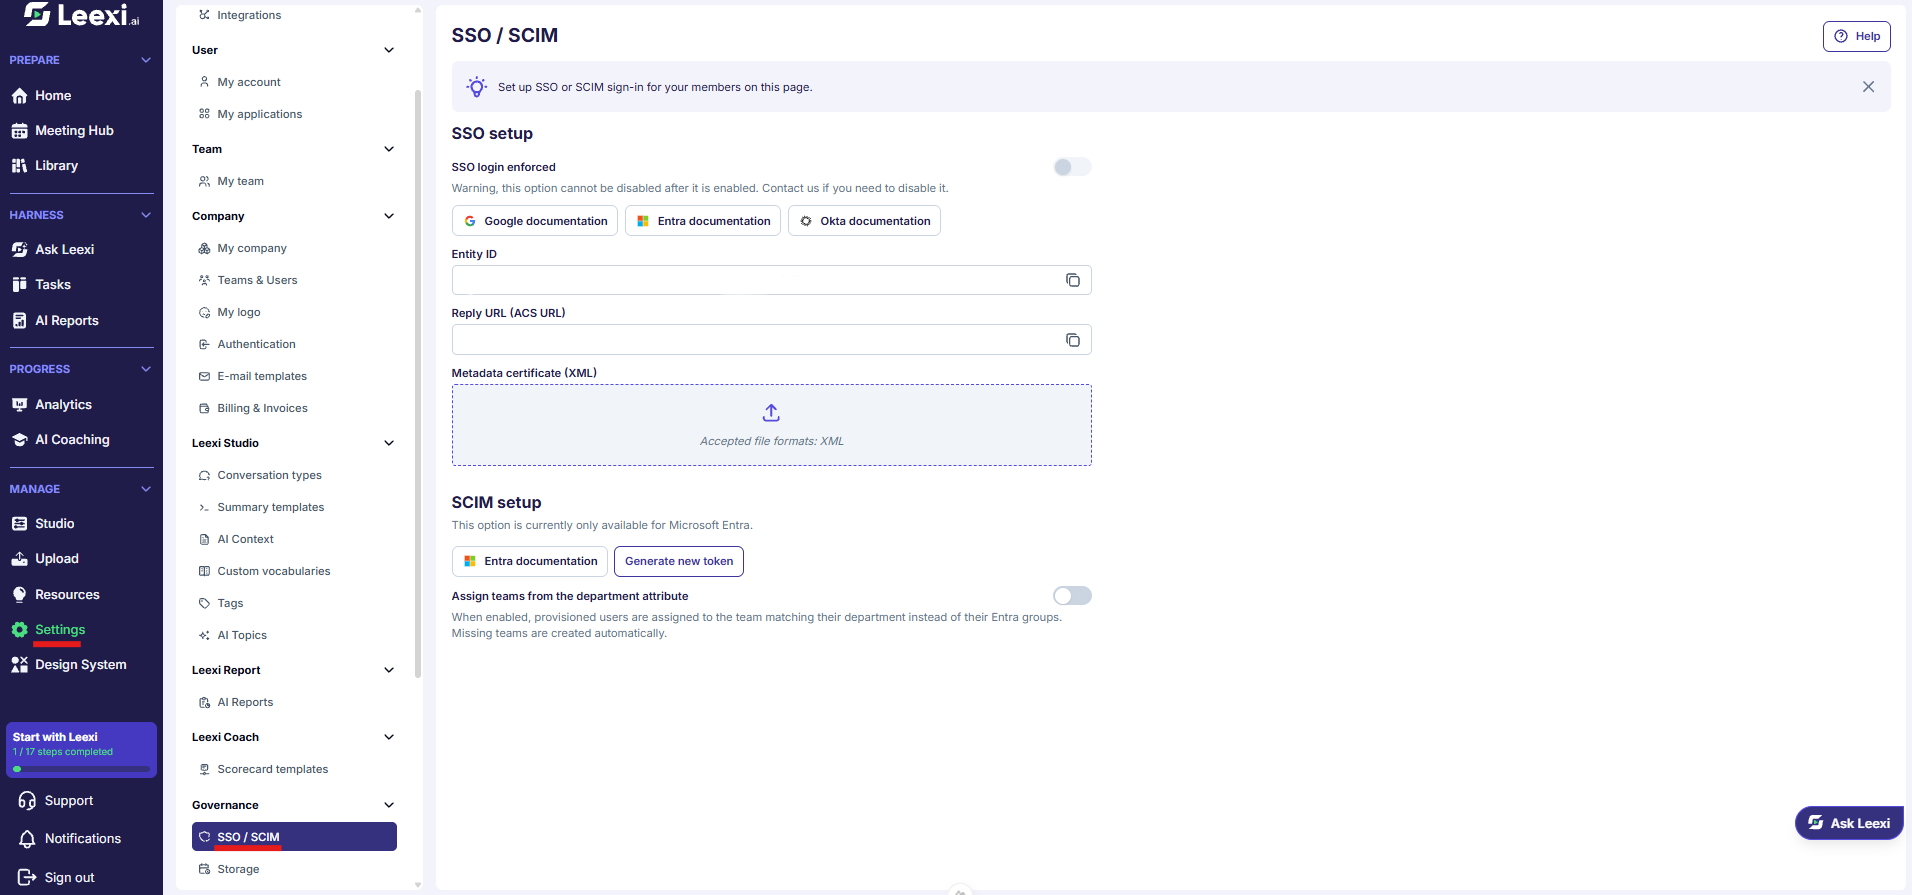
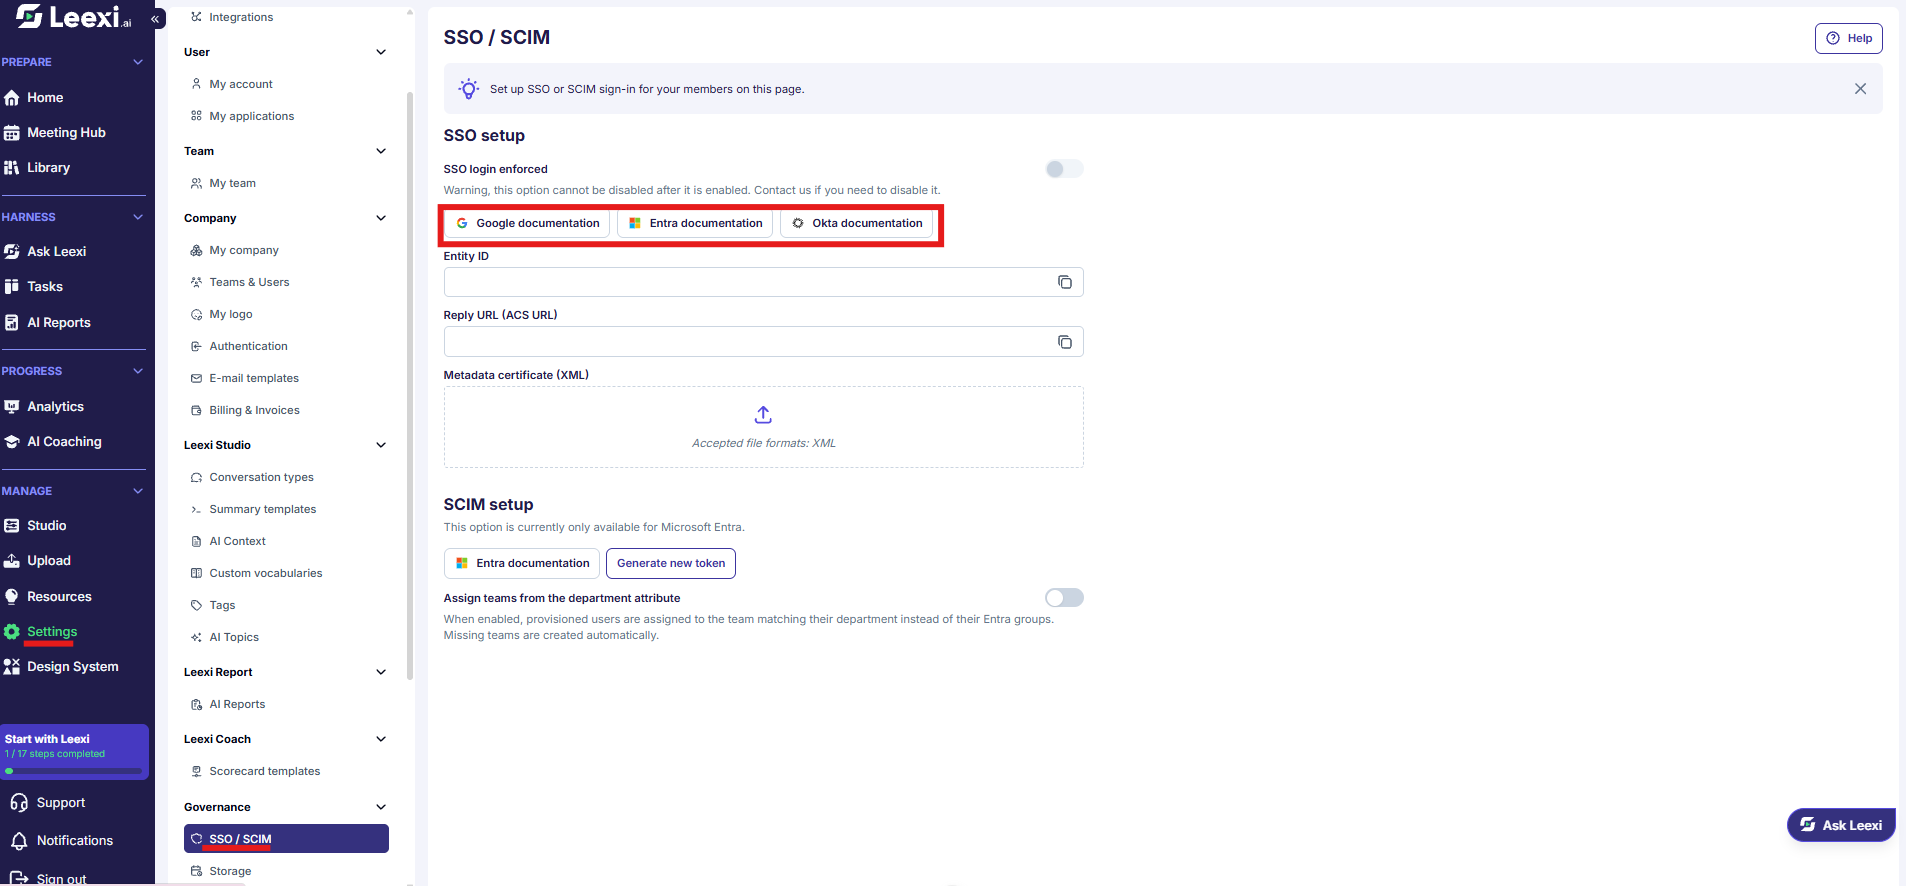
Définir la politique d'authentification
Choisissez si votre organisation utilise un mot de passe local, du SSO ou les deux selon votre mode de fonctionnement.
Configurer les règles d'accès
Déterminez quelles équipes ou quels utilisateurs peuvent voir les appels en dehors de leur périmètre habituel.
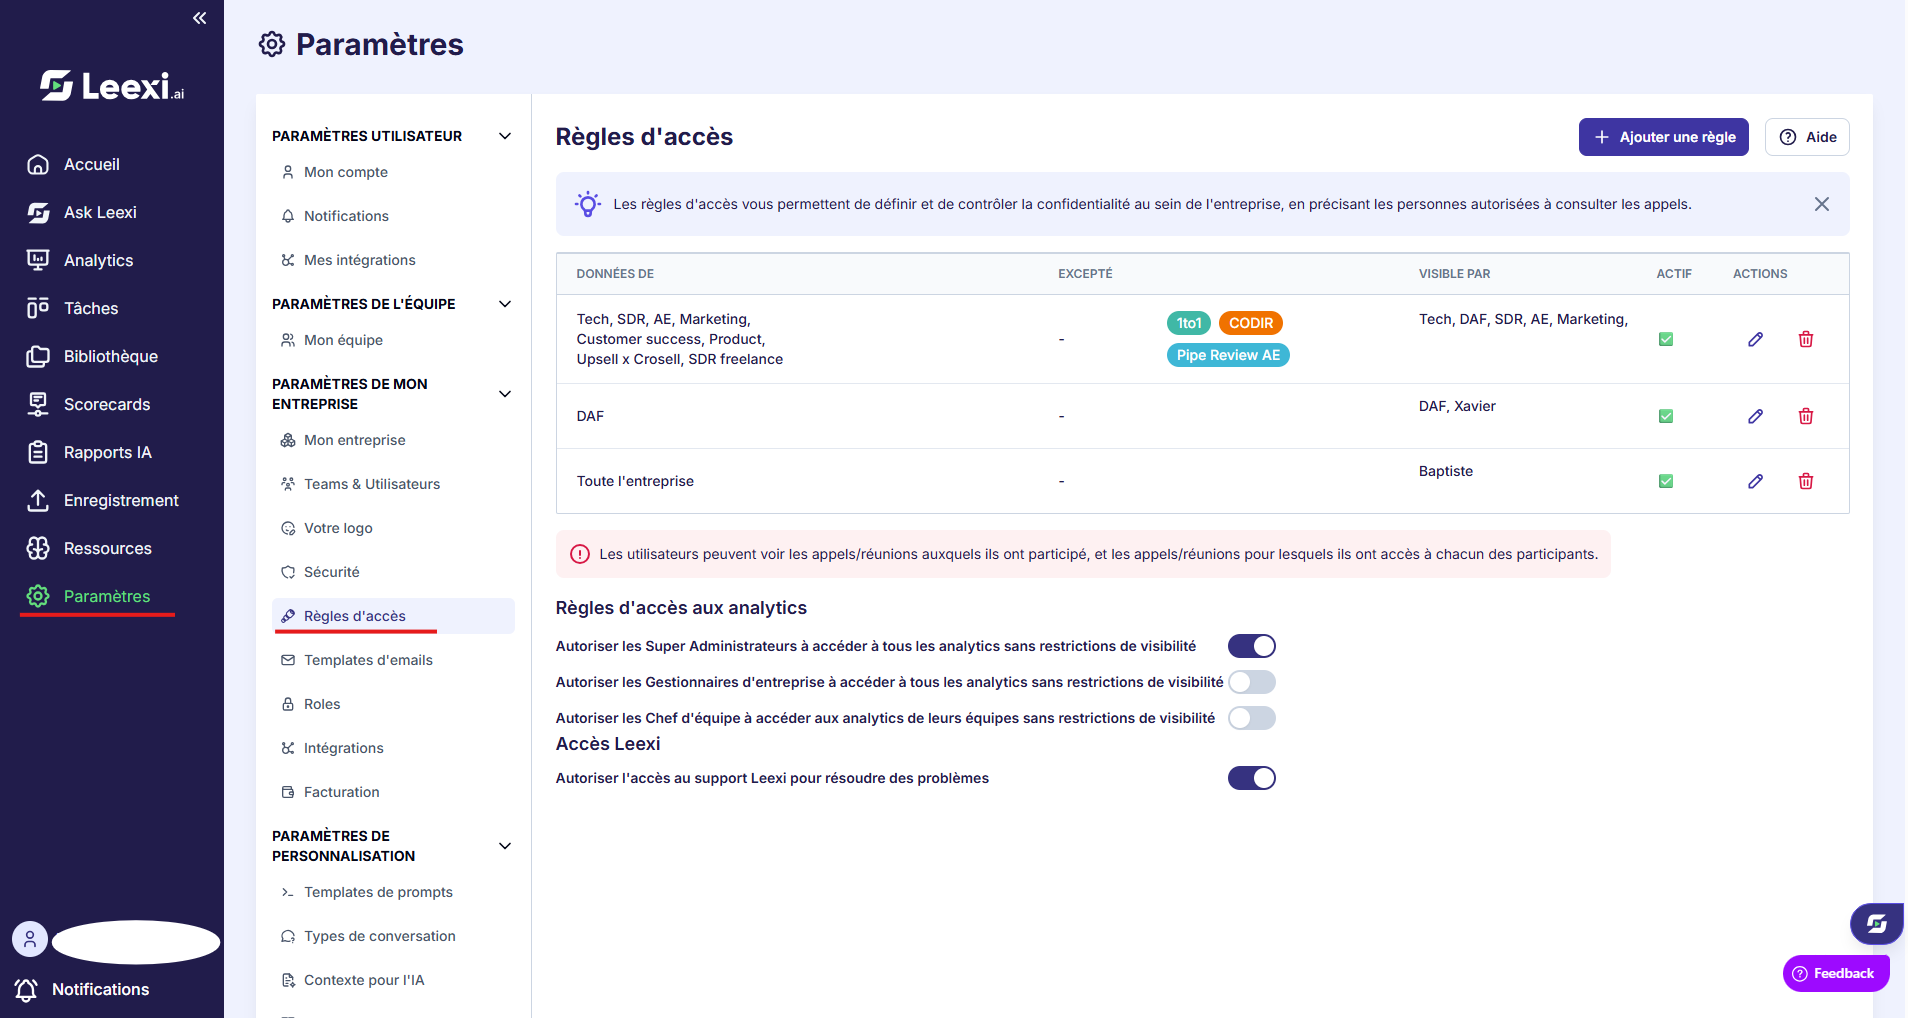
Encadrer le partage des appels
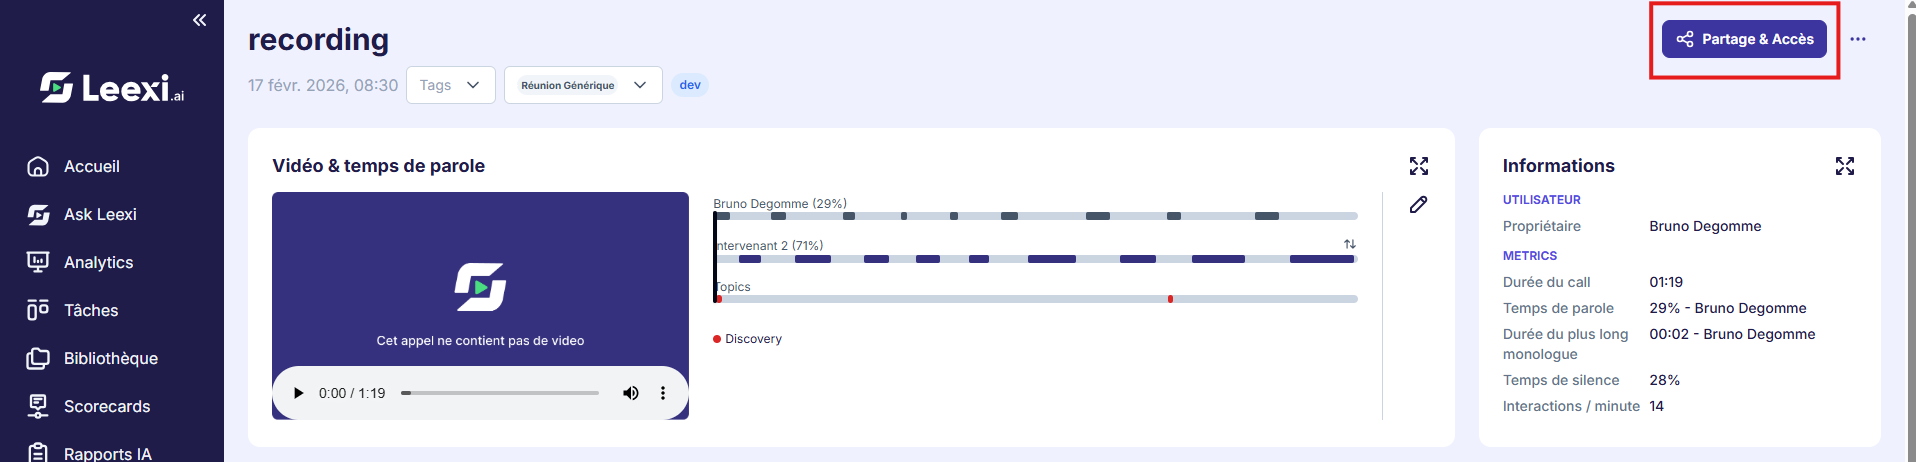
Utilisez les options de partage et d'accès de chaque call pour contrôler l'ouverture interne ou externe.
Revoir les intégrations sensibles
Vérifiez régulièrement les intégrations actives et les permissions accordées aux services reliés à Leexi.
Pour aller plus loin
- Les rôles pilotent les permissions globales dans l'application.
- Les règles d'accès permettent d'ouvrir de la visibilité sans remettre en cause toute la structure des rôles.
- Le partage externe doit être réservé aux cas utiles et encadré.
Questions récurrentes
Oui, sur n'importe quel plan, mais il demande l'add-on Governance.
Non. Les rôles définissent les permissions, alors que les règles d'accès ouvrent ou organisent la visibilité sur des appels.
Points de vigilance
- Une règle d'accès ajoute de la visibilité. Elle ne sert pas à retirer des droits déjà accordés.
- Les liens de partage externes doivent être limités dans le temps quand c'est possible.
- Vérifiez régulièrement qui dispose des droits les plus élevés dans votre organisation.