

SSO / SCIM
Vídeo de la funcionalidad
¿A quién va dirigido?
- A las empresas que quieren industrializar la autenticación y tener una sola contraseña para todas sus aplicaciones.
- A los administradores de seguridad y de TI que gestionan los accesos y el ciclo de vida de las cuentas.
Permisos y licencias
- Requiere el add-on Governance, activable en cualquier plan.
- Página reservada a las personas autorizadas a modificar los ajustes de la empresa.
- El SCIM solo está disponible hoy para Microsoft Entra.
- El proveedor de identidad debe estar listo del lado de TI antes de empezar.
Guía de uso
Comprobar que el add-on Governance está activo
El SSO y el SCIM forman parte del add-on Governance. Confirme que está activo en su suscripción antes de empezar.
Abrir la página
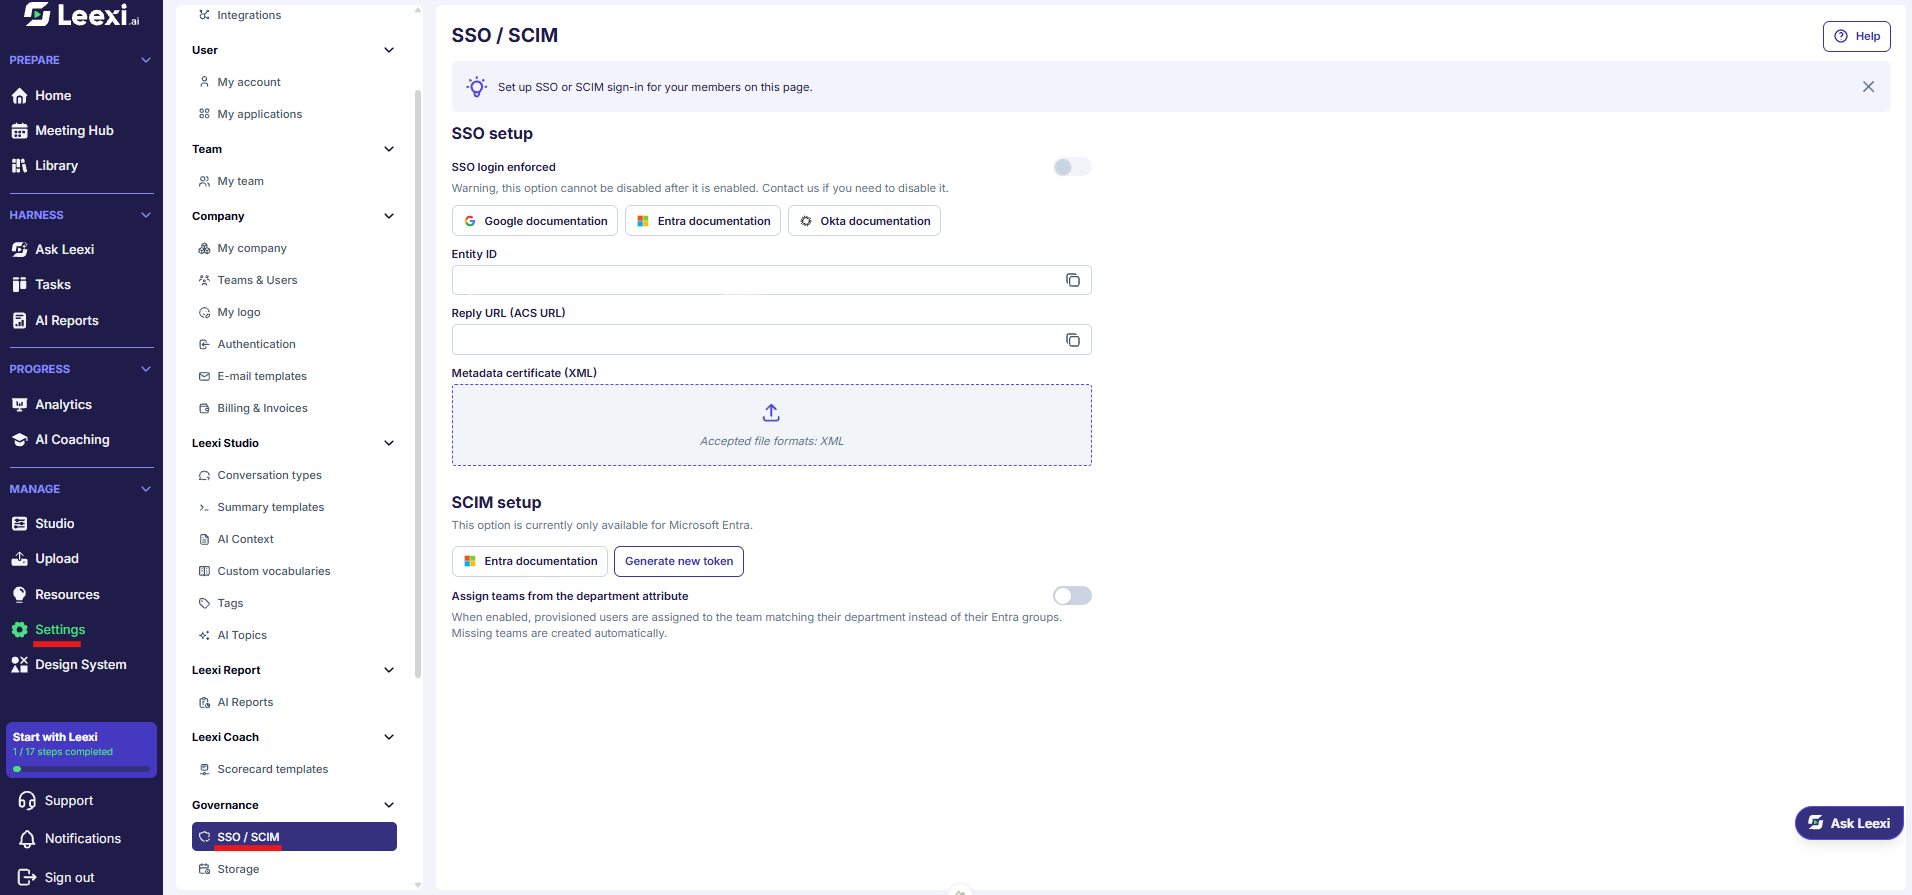
Vaya a Ajustes > Gobernanza > SSO / SCIM.
Si su suscripción pasa por un distribuidor, la página le indica que la configuración SSO la gestiona su proveedor y no es modificable aquí.
Introducir la información de identidad
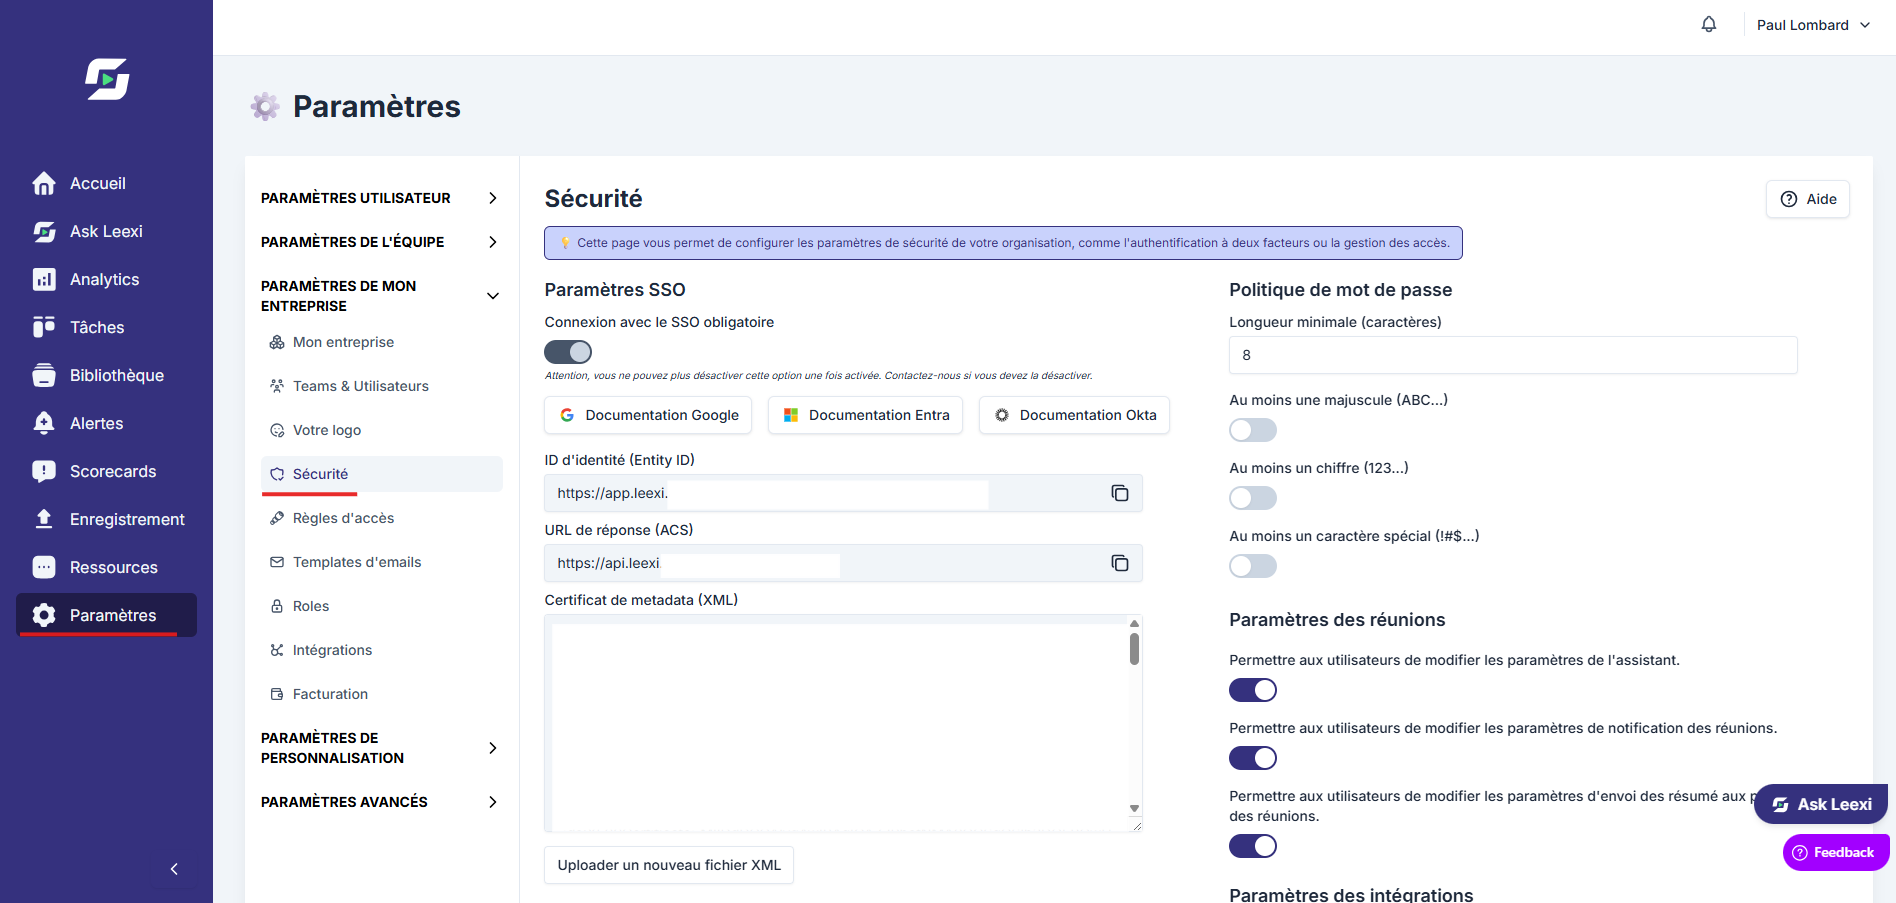
El bloque Configuración de SSO le da los dos valores que debe declarar en su proveedor de identidad — la URL de respuesta (ACS URL) y el ID de entidad — y espera a cambio el Certificado de metadatos (XML) exportado desde ese proveedor. Solo se acepta el formato XML.
Para sustituir una configuración existente, utilice Subir un nuevo archivo XML.
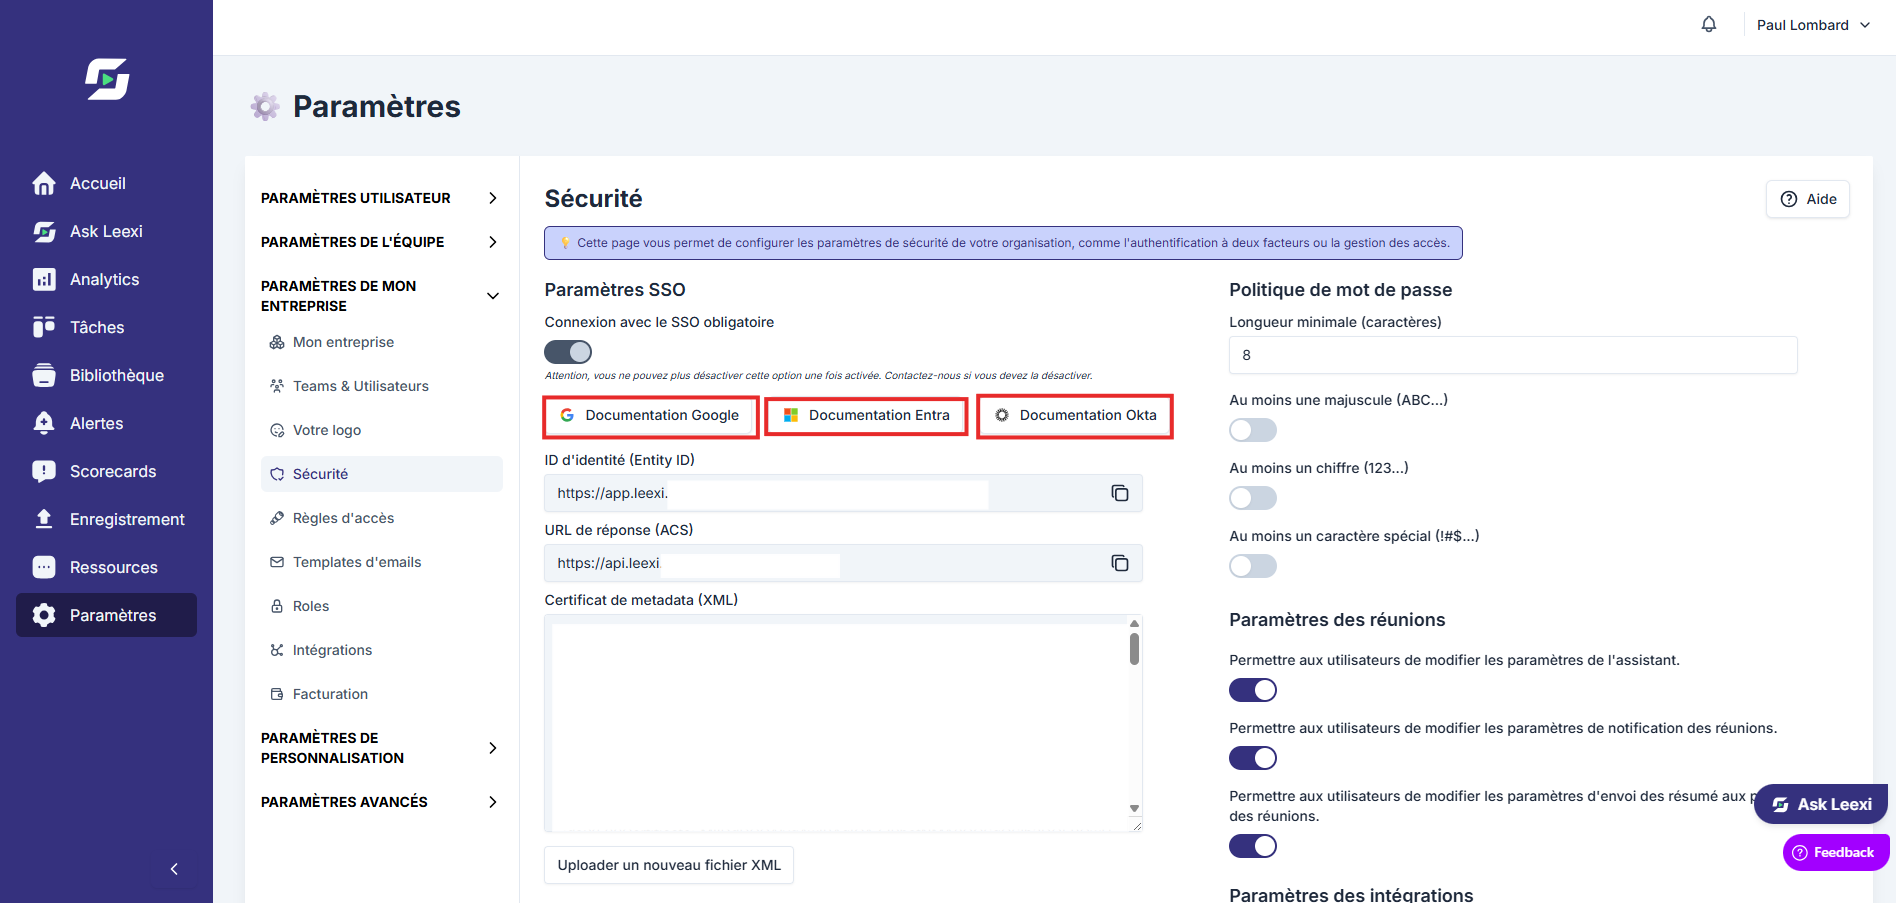
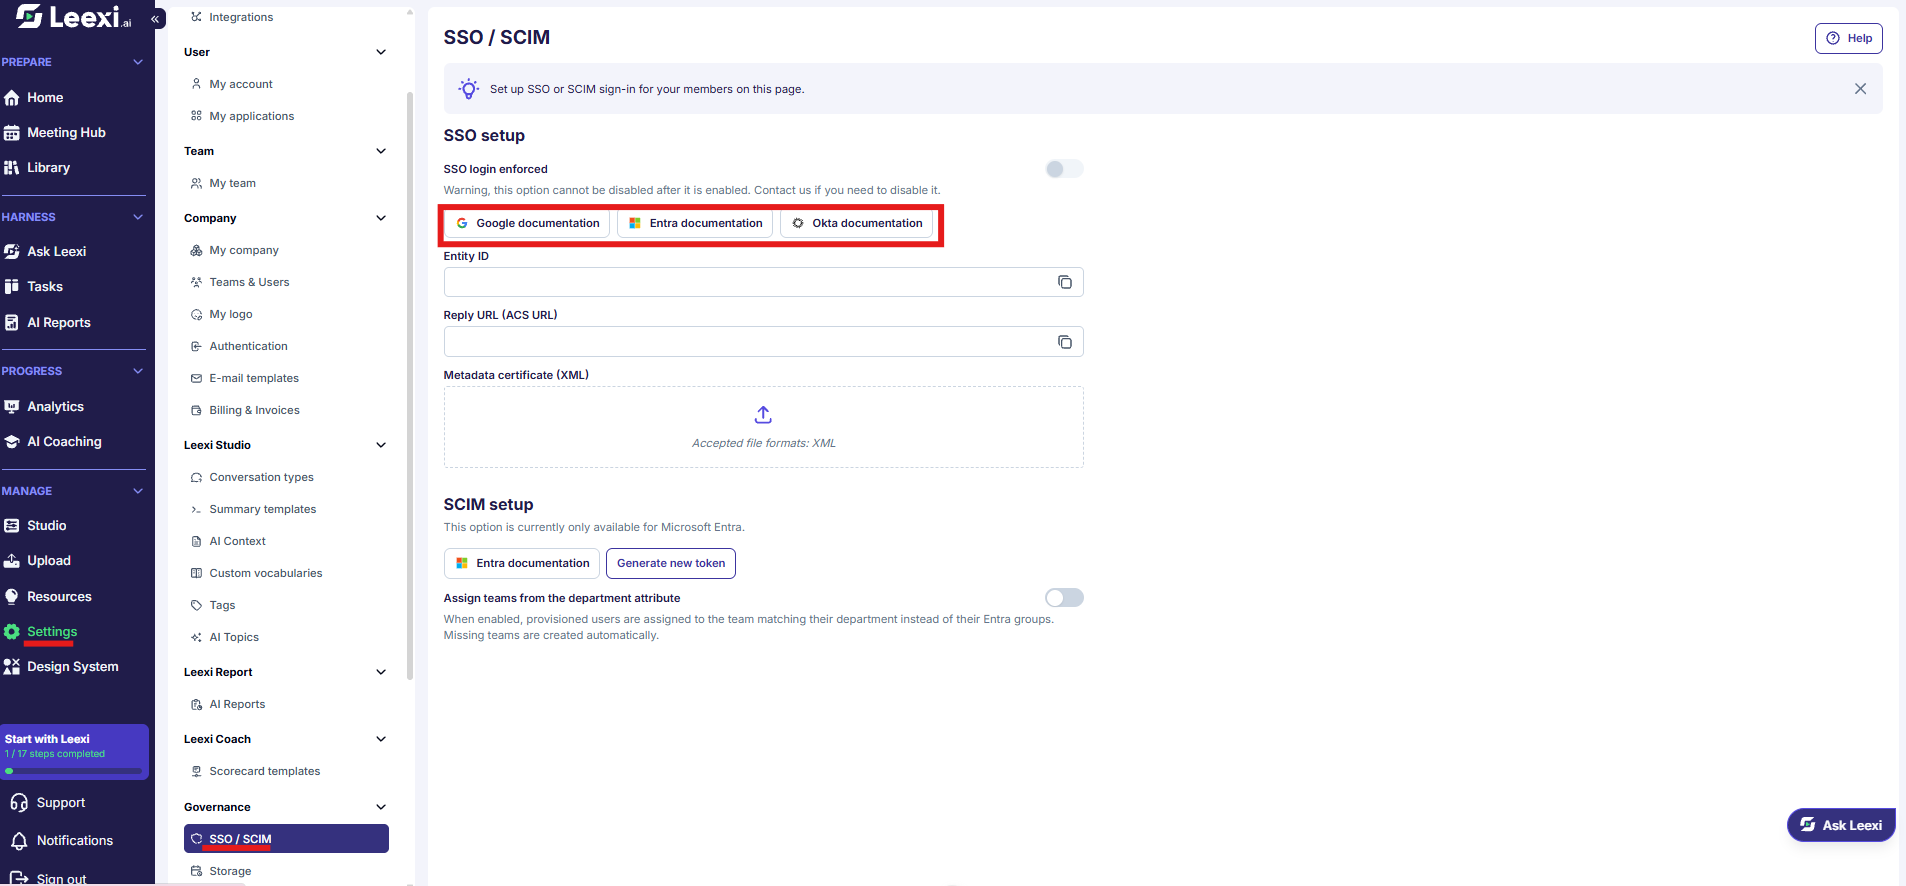
Detrás de los enlaces de documentación encontrará todos los pasos propios de su proveedor:
Probar con un alcance limitado
Compruebe el inicio de sesión en algunas cuentas antes de ir más lejos.
Hacer el SSO obligatorio
El ajuste Inicio de sesión SSO obligatorio suprime el inicio de sesión con contraseña para toda la empresa.
Esta opción ya no puede desactivarse por su parte una vez activada: contacte con Leexi si necesita volver atrás. También deja sin efecto la política de contraseñas y la autenticación de dos factores de la página Autenticación, ya que quedan delegadas en su proveedor de identidad.
Aprovisionar las cuentas con SCIM
El bloque Configuración de SCIM genera el Token SCIM que debe declarar en Entra. El token solo se muestra una vez, al crearlo: consérvelo en un lugar seguro.
Generar un nuevo token invalida de inmediato el anterior — habrá que actualizarlo entonces en Entra. La eliminación de un token es irreversible.
La opción Asignar equipos según el atributo departamento vincula a cada usuario aprovisionado al equipo correspondiente a su departamento, en lugar de a sus grupos de Entra. Los equipos que falten se crean automáticamente.
Para profundizar
- El SSO facilita los despliegues en grandes cuentas y las políticas de cumplimiento.
- Se combina con sus roles Leexi existentes: no los sustituye.
- El SCIM evita las cuentas huérfanas: una baja tratada en el directorio desactiva la cuenta Leexi correspondiente.
- Las integraciones con Google, Microsoft u otros proveedores deben acordarse con su equipo de TI.
Preguntas frecuentes
Puntos de atención
- Una configuración incorrecta puede bloquear el acceso de sus usuarios.
- Pruebe siempre en un grupo reducido antes de hacer el SSO obligatorio — la operación es irreversible sin la intervención de Leexi.
- Mantenga administradores capaces de acceder al sistema durante la fase de transición.
- Un token SCIM regenerado interrumpe el aprovisionamiento hasta que se actualice en Entra.