

Algemene instellingen
Authenticatie
Tweefactorauthenticatie verplichten en het wachtwoordbeleid van het bedrijf vastleggen.
Definitie: De pagina Authenticatie bundelt de manier waarop de leden van uw bedrijf hun identiteit aantonen: de tweefactorauthenticatie en de vereiste complexiteit van de wachtwoorden van lokale accounts.
Video van de functie
Er is momenteel geen video beschikbaar.
Voor wie is dit bedoeld?
- Voor beheerders die verantwoordelijk zijn voor het toegangsbeleid van de accounts.
- Voor IT- en beveiligingsteams die Leexi op hun interne eisen moeten afstemmen.
Machtigingen en licenties
- Pagina voorbehouden aan personen die de bedrijfsinstellingen mogen wijzigen.
- De instellingen gelden voor het hele bedrijf, zonder uitzondering per team of per gebruiker.
Gebruikshandleiding
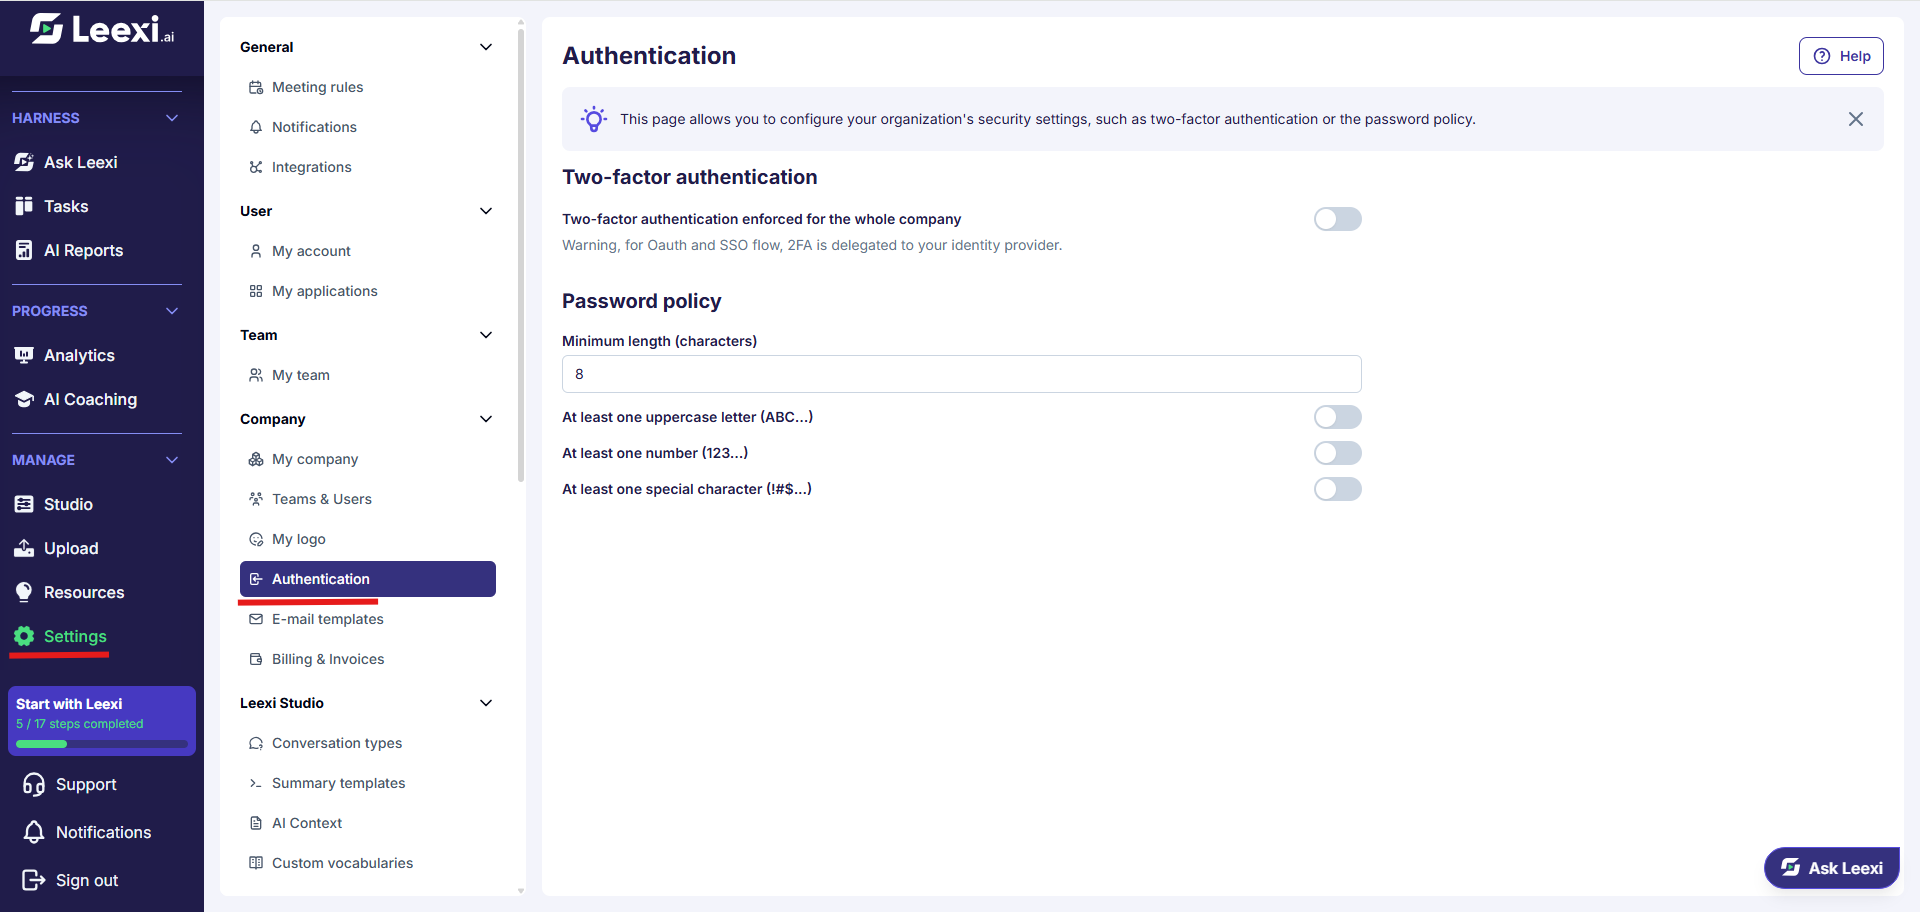
De pagina openen
Ga naar Instellingen > Bedrijf > Authenticatie.
Tweefactorauthenticatie verplichten
De instelling Tweefactorauthenticatie verplicht voor het hele bedrijf vereist een tweede factor bij elke aanmelding met wachtwoord.
Twee dingen om te weten voordat u dit activeert:
- U kunt de optie zelf niet meer uitschakelen zodra ze is geactiveerd: neem contact op met Leexi als u wilt terugkeren.
- Voor OAuth-aanmeldingen (Google, Microsoft) en SSO wordt de tweede factor gedelegeerd aan uw identiteitsprovider: daar moet die worden verplicht.
Is de aanmelding via SSO al verplicht voor uw bedrijf, dan is deze instelling grijs — de identiteitsprovider beheert dan de volledige authenticatie.
Het wachtwoordbeleid vastleggen
Het tweede blok bepaalt wat een lokaal wachtwoord moet bevatten:
- Minimale lengte (tekens): tussen 8 en 64.
- Minstens één hoofdletter (ABC...)
- Minstens één cijfer (123...)
- Minstens één speciaal teken (!#$...)
Elke eis geldt zodra ze is opgeslagen, zowel bij het aanmaken als bij het vernieuwen van een wachtwoord.
Aanvullen met de aanverwante pagina's
Authenticatie dekt alleen de aanmelding. Om verder te gaan:
- SSO / SCIM om de aanmelding en de provisioning aan uw identiteitsprovider te delegeren.
- Rechten om vast te leggen wat leden zelf mogen wijzigen.
- Rollen en Toegangsregels om vast te leggen wat iedereen ziet zodra hij is aangemeld.
Verder gaan
- SSO verplichten maakt het lokale wachtwoordbeleid zonder voorwerp voor de betrokken accounts.
- Tweefactorauthenticatie beschermt de aanmelding, niet de zichtbaarheid van de gesprekken: dat is de rol van de toegangsregels.
- Een strenger wachtwoordbeleid geldt vanaf de volgende wachtwoordwijziging; het dwingt geen onmiddellijke reset af.
Veelgestelde vragen
Niet via de interface. Neem contact op met Leexi via support@leexi.ai als u die wilt laten verwijderen.
Nee. Voor OAuth en SSO wordt de tweede factor door uw identiteitsprovider beheerd.
Deze instellingen maakten deel uit van de vroegere pagina Beveiliging, nu opgesplitst in Authenticatie, SSO / SCIM, Opslag en Rechten.
Aandachtspunten
- Activeer tweefactorauthenticatie met kennis van zaken: de ingreep is onomkeerbaar zonder tussenkomst van Leexi.
- Een zeer hoge minimale lengte in combinatie met alle tekeneisen vermenigvuldigt de resetaanvragen.
- Controleer of uw beheerders over een werkende tweede factor beschikken voordat u de verplichting algemeen maakt.