

Okta
À qui est-ce adressé ?
- Aux administrateurs qui gèrent l'authentification de l'entreprise.
Permissions et licences
- Droits administrateur sur vos comptes Leexi et Okta.
- Licence requise : add-on Governance, vérifiez son activation dans Paramètres > Entreprise > Facturation.
Guide d'utilisation
Créer une nouvelle application Okta
Dans la barre latérale, allez dans Applications > Applications, cliquez sur Create App Integration, choisissez SAML 2.0, puis cliquez sur Next.
Paramètres généraux
Donnez un nom à la nouvelle application Okta (ce nom est affiché aux collaborateurs).
Configurer SAML
- Renseignez Single sign-on URL avec la Reply URL de Leexi
https://api.leexi.ai/users/sso/consume(laissez cochée l'option « Use this for Recipient URL and Destination URL »). - Renseignez Audience URI (SP Entity ID) avec l'Entity ID de Leexi, disponible sur https://app.leexi.ai/fr/settings/sso_scim.
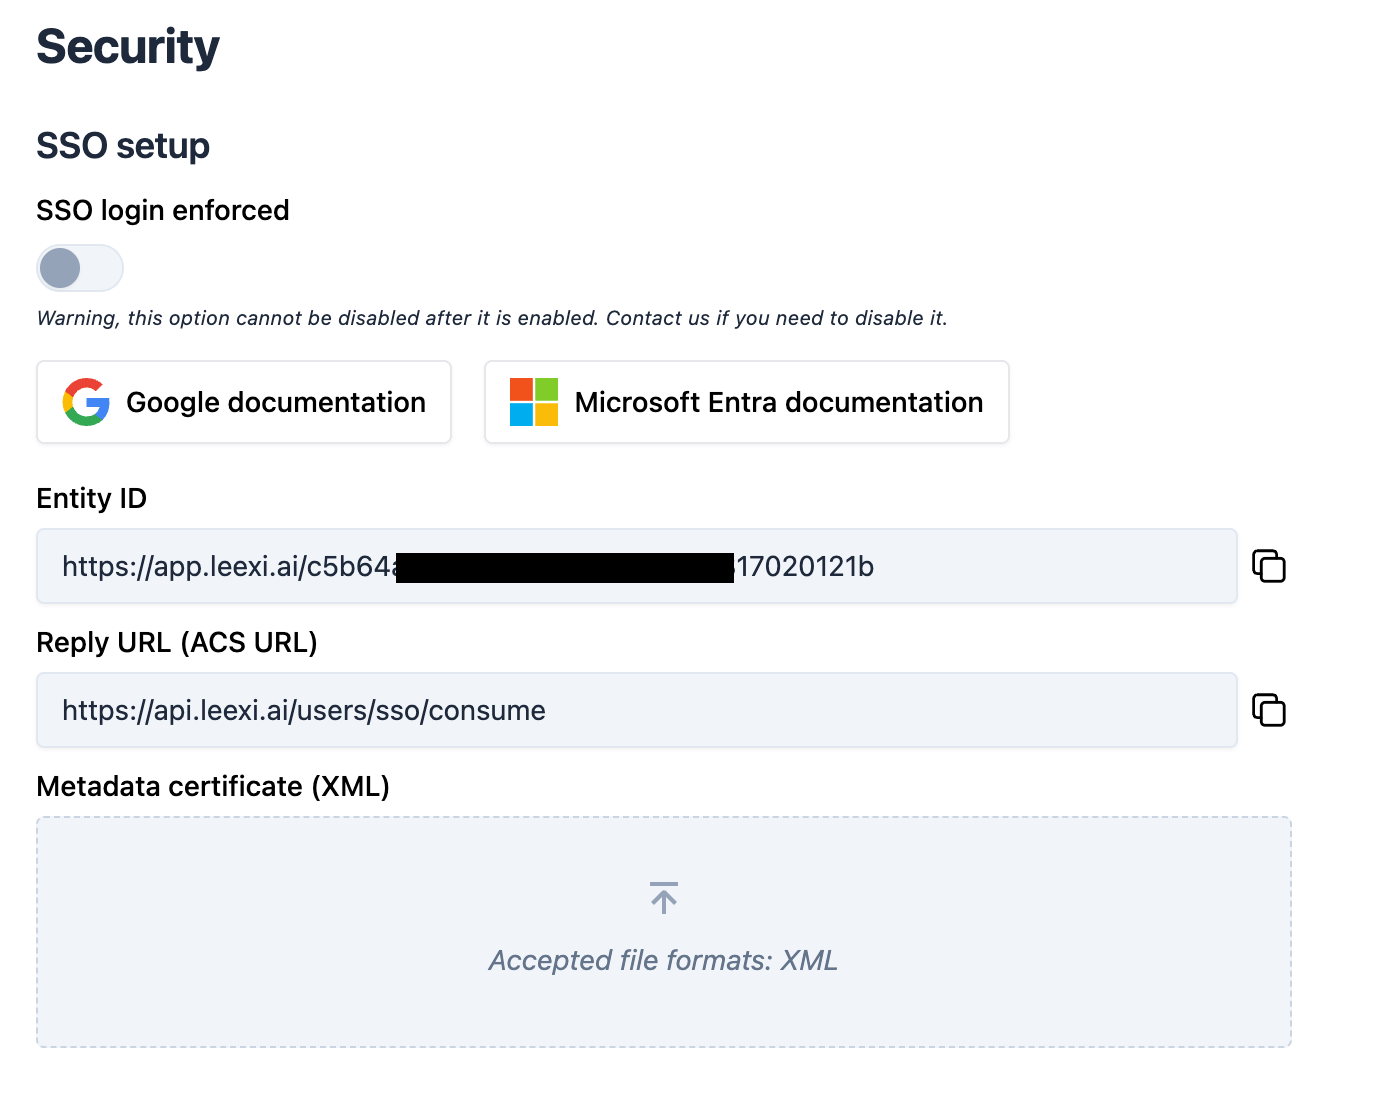
Cliquez sur Next sans modifier les autres paramètres SAML (conservez les valeurs par défaut d'Okta).
Feedback
Cliquez sur This is an internal app that we have created, puis sur Finish.
Récupérer les métadonnées et les importer dans Leexi
Ouvrez l'onglet Sign On, faites défiler jusqu'à Metadata URL et cliquez sur Copy. Ouvrez le lien copié, faites un clic droit sur la page et choisissez Enregistrer sous. Importez ce fichier .xml sur https://app.leexi.ai/fr/settings/sso_scim dans Certificat de metadata (XML).
Assigner les utilisateurs
Ouvrez l'onglet Assignments, cliquez sur Assign, puis sur Assign to People ou Assign to Groups selon votre usage habituel.
Le SSO est maintenant configuré pour ces utilisateurs : ils peuvent se connecter avec leurs identifiants Okta.
Pour aller plus loin
Imposer la connexion SSO (optionnel)
Après les étapes ci-dessus, les utilisateurs de votre espace de travail peuvent encore se connecter par email/mot de passe ou déjà via SSO. Une fois tous les utilisateurs intégrés et connectés avec succès via SSO, vous pouvez imposer le SSO à tout votre espace de travail. Seul Leexi a l'autorité de désactiver ce réglage, afin d'éviter tout comportement indésirable.
Pages précédentes et suivantes
Microsoft Entra
Configurer l'authentification unique SAML avec Microsoft Entra et le provisionnement automatique des utilisateurs via SCIM.
AD FS
Configurer l'authentification unique SAML avec Active Directory Federation Services (AD FS) pour que vos utilisateurs se connectent à Leexi avec leurs identifiants Active Directory.